Quando os hackers desligam o frio: a irresponsabilidade tecnológica que ameaça os supermercados europeus
A Europa descobriu que um ataque informático já não precisa de roubar dados ou bloquear computadores para causar prejuízos. Basta alterar a temperatura de uma arca frigorífica. E quando centenas de estabelecimentos dependem de sistemas remotos vulneráveis, a modernização transforma-se numa fragilidade coletiva.
O dia em que o frio deixou de ser garantido
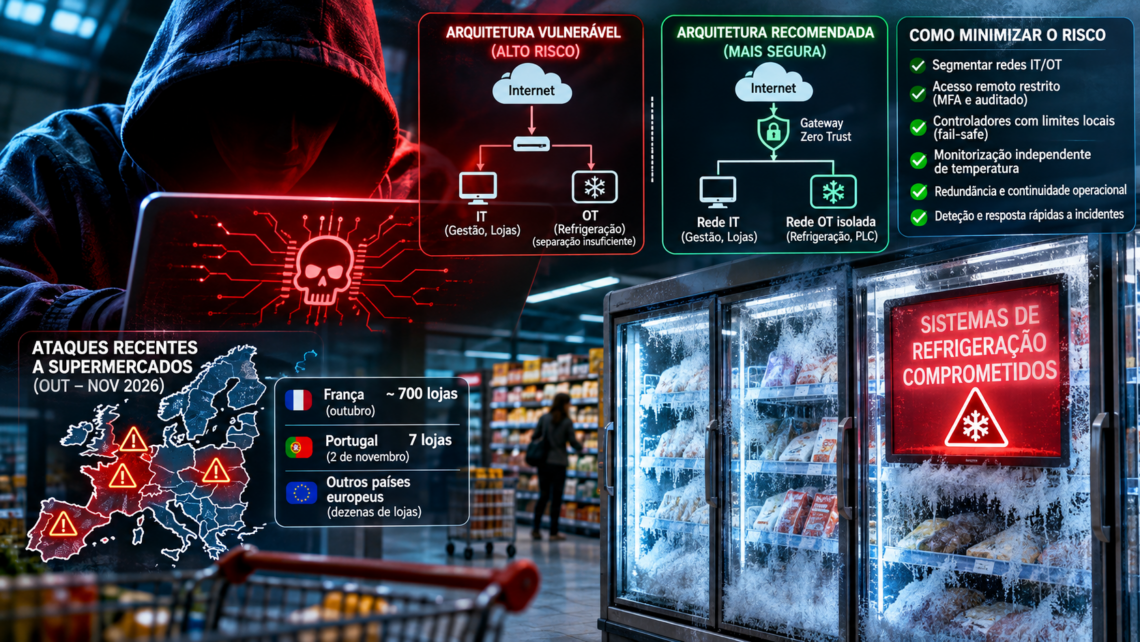
Em outubro de 2026, centenas de estabelecimentos franceses viram equipamentos de refrigeração sobreaquecer, com perdas de mercadoria. No início de novembro, novas perturbações atingiram supermercados e outros operadores alimentares em vários países europeus. Portugal não ficou de fora: o grupo Mosqueteiros confirmou incidentes em sete lojas Intermarché, aparentemente relacionados com um prestador externo de gestão da refrigeração.
As notícias referem manipulação remota de temperaturas, descongelação e inutilização de produtos. Há indícios de sistemas antigos e controladores expostos à Internet, mas a cadeia exata de intrusão e a identidade dos responsáveis não estão estabelecidas para todos os incidentes. Não é legítimo transformar suspeitas em certezas.
Um retrato da dimensão — sem confundir números com certezas
O gráfico seguinte representa contagens comunicadas para algumas cadeias na vaga de novembro, não um inventário europeu completo. Os números podem ter sido atualizados posteriormente e não devem ser somados como total definitivo.
A porta que nunca deveria ter ficado aberta
Uma rede de supermercado não é apenas uma rede informática. É também uma instalação industrial: compressores, sensores, controladores, alarmes, câmaras de conservação e cadeias de frio. A gestão remota tem vantagens reais — manutenção mais rápida, telemetria e eficiência energética — mas cada ligação cria uma dependência que precisa de ser governada.
Quando o mesmo percurso de acesso remoto permite observar temperaturas e alterar parâmetros críticos sem barreiras adequadas, o problema deixa de ser apenas de informática. Passa a ser de segurança operacional e alimentar.
→
→
→
Modernizar não pode significar abolir a autonomia
Há um erro de engenharia particularmente perigoso: retirar autonomia a um sistema físico para o tornar dependente de serviços centrais, ligações permanentes ou fornecedores externos. Se um servidor, uma credencial ou uma interface exposta conseguem comprometer simultaneamente dezenas de instalações, criámos um ponto único de falha em escala industrial.
Uma infraestrutura robusta deve admitir que a intrusão é possível e, ainda assim, limitar o dano. Os controladores locais devem impor limites físicos de operação e as proteções de segurança devem ser independentes dos canais de administração remota. Um alerta de temperatura não deve depender exclusivamente da mesma plataforma que pode ser atacada.
→
→
→
O que deveria mudar amanhã de manhã
- Inventariar: identificar todos os controladores, versões de firmware, ligações móveis, contas de manutenção e fornecedores com acesso.
- Eliminar exposição direta: nenhum controlador de refrigeração deve ficar acessível indiscriminadamente pela Internet; usar ligações mediadas e políticas de negação por defeito.
- Separar IT de OT: segmentação, firewalls industriais, zonas intermédias e permissões estritamente necessárias.
- Proteger credenciais: eliminar palavras-passe de fábrica, exigir autenticação multifator nos acessos remotos e registar sessões.
- Atualizar com segurança: aplicar correções e substituir equipamentos sem suporte, após validação em ambiente apropriado para não interromper a refrigeração.
- Impor limites locais: interbloqueios e proteções que impeçam comandos perigosos; testar os modos de funcionamento degradado.
- Medir por via independente: sensores, alertas e escalonamento humano fora do mesmo domínio de falha.
- Ensaiar incidentes: simular perda de conectividade, manipulação de parâmetros e indisponibilidade do fornecedor; testar resposta e reposição.
A conta económica da imprevidência
Os custos não se resumem à mercadoria perdida: incluem interrupções, transporte, reposição, horas extraordinárias, investigação, perda de confiança e eventual responsabilidade contratual. Não existe, contudo, um valor único e verificado para todos os incidentes europeus, e seria incorreto inventá-lo.
Uma boa arquitetura de segurança não promete que ninguém entra. Garante que uma entrada indevida não se transforma facilmente numa catástrofe.
É este o ponto essencial: a segurança não pode ser um acessório comprado depois de instalar o sistema. Tem de fazer parte da arquitetura desde a primeira linha do projeto. Quando a poupança imediata vence a engenharia responsável, a fatura aparece mais tarde — e, desta vez, pode chegar numa arca frigorífica cheia de alimentos inutilizados.
Nota editorial
Referências internacionais
- AFP, 3/11/2026 — Fridge cyberattack hits supermarkets across Europe.
- Le Monde, 13/10/2026 — A disastrous day for French supermarkets.
- BleepingComputer, 2/11/2026 — Hackers disrupt refrigeration systems.
- Reuters, 3/11/2026 — European supermarkets rush to patch vulnerabilities.
- NIST — Guide to Operational Technology Security, SP 800-82 Rev. 3.
- CISA — Cybersecurity Best Practices for Industrial Control Systems.
- ENISA — Threat Landscape 2025.
Fragmentos do Caos · Crónica de tecnologia e sociedade · 3 de novembro de 2026

fgoncalves
Francisco Gonçalves, com mais de 40 anos de experiência em software, telecomunicações e cibersegurança, é um defensor da inovação e do impacto da tecnologia na sociedade. Além da sua actuação empresarial, reflecte sobre política, ciência e cidadania, alertando para os riscos da apatia e da desinformação. No seu blog, incentiva a reflexão e a acção num mundo em constante mudança.